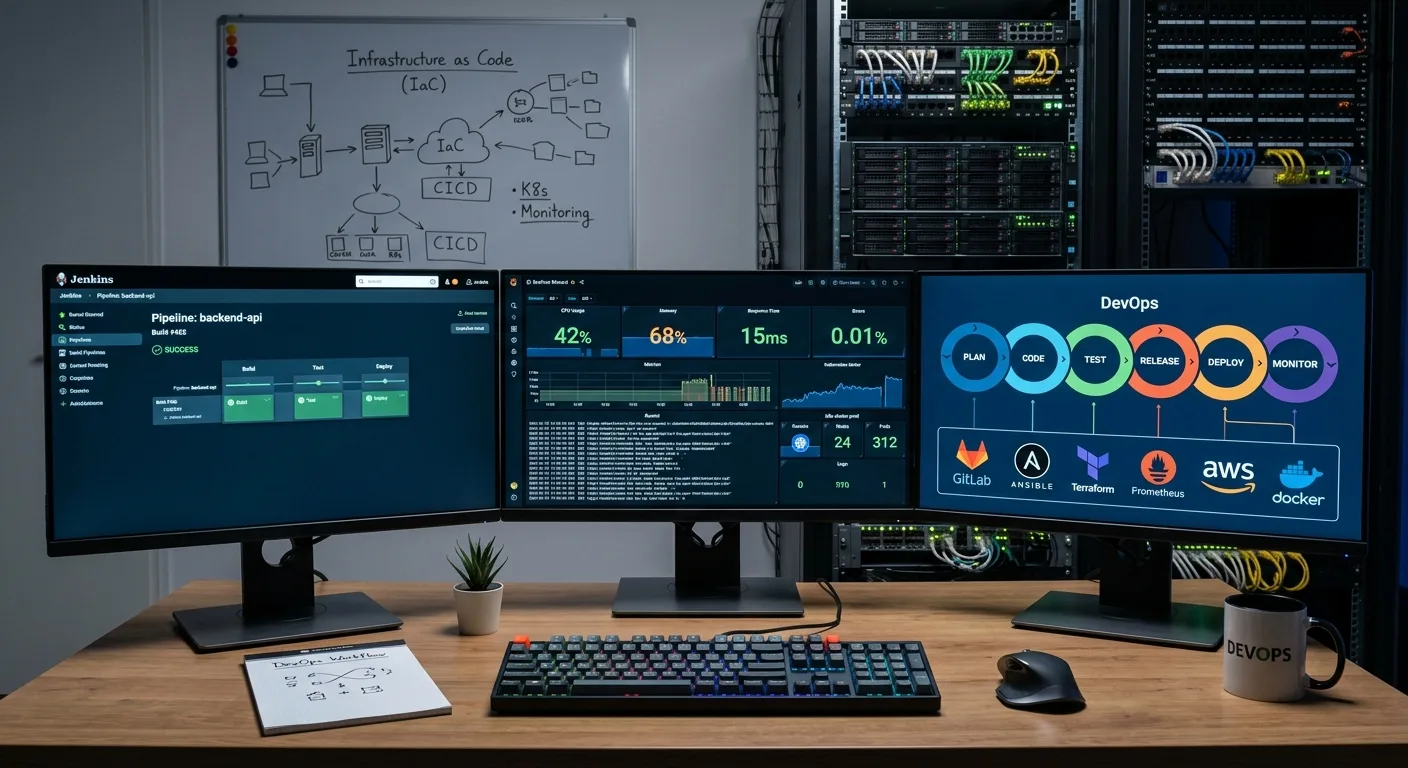
Principi Infrastrukture kao Koda i njene prednosti
Infrastruktura kao kod (IaC) predstavlja pristup upravljanju i provisioningu računarske infrastrukture putem kodnih definicija, umjesto ručnih procesa. Ovaj metod omogućava timovima da tretiraju infrastrukturu na isti način kao i aplikativni kod, koristeći alate za verziju kontrolu, testiranje i kontinuiranu integraciju. Glavna prednost IaC-a je mogućnost brze, dosljedne i pouzdane replikacije okruženja, smanjujući ljudske greške.
Implementacija IaC-a donosi značajne prednosti u DevOps ciklusu, uključujući automatizaciju, standardizaciju i mogućnost brze oporavka od katastrofe. Kroz kod se definišu resursi kao što su serveri, mreže, baze podataka i aplikacioni servisi, što olakšava skaliranje i upravljanje kompleksnim sistemima. IaC je temelj modernog DevOps-a, omogućavajući agilnost i efikasnost u isporuci softvera.
Detaljan pregled Terraform-a: Deklarativno upravljanje resursima
Terraform, razvijen od strane HashiCorp-a, je alat za IaC koji omogućava deklarativno definisanje infrastrukture. Koristi HCL (HashiCorp Configuration Language) za opisivanje željenog stanja resursa, a zatim automatski provisionira i upravlja tim resursima na različitim cloud provajderima i on-premise okruženjima. Njegova snaga leži u mogućnosti upravljanja kompletnim životnim ciklusom infrastrukture, od kreiranja do uništenja.
Terraform je agnostičan prema cloud provajderima, podržavajući AWS, Azure, Google Cloud Platform i mnoge druge, zahvaljujući sistemu provajdera. On stvara graf zavisnosti resursa, što mu omogućava da inteligentno određuje redoslijed operacija. Iako je Terraform primarno fokusiran na provisioning, a ne na konfiguraciju unutar samih instanci, može se integrisati sa alatima za konfiguraciju radi potpune automatizacije.
Efikasno upravljanje infrastrukturom kao kodom smanjuje operativne troškove i ubrzava isporuku, transformišući način na koji se softver razvija i implementira.
Detaljan pregled Ansible-a: Automatizacija konfiguracije i orkestracija
Ansible, open-source alat od Red Hat-a, je prvenstveno dizajniran za automatizaciju konfiguracije, orkestraciju aplikacija i provisioning. Radi na principu agentless arhitekture, što znači da ne zahtijeva instalaciju softvera na udaljenim mašinama, već koristi SSH za Linux/Unix i WinRM za Windows. Konfiguracija se piše u YAML formatu, što ga čini čitljivim i lakim za učenje.
Ansible je izvrstan za upravljanje postojećim serverima, primjenu softverskih paketa, ažuriranje sistema i orkestraciju složenih radnih tokova. Iako se može koristiti za provisioning cloud resursa, njegova primarna snaga leži u konfiguraciji nakon što je infrastruktura već provisionirana. Njegova jednostavnost i fleksibilnost čine ga popularnim izborom za mnoge DevOps timove u Crnoj Gori i šire.
Kriterijumi za odabir pravog IaC alata za vaš DevOps projekat
Prilikom odabira između Terraform-a i Ansible-a, ključno je razumjeti specifične potrebe vašeg projekta i postojeću infrastrukturu. Ako je vaš primarni cilj deklarativno upravljanje cloud resursima i njihovim životnim ciklusom, Terraform je često bolji izbor. Njegova sposobnost da kreira i upravlja infrastrukturom na različitim platformama čini ga idealnim za multi-cloud strategije.
S druge strane, ako vam je potrebna robusna automatizacija konfiguracije servera, orkestracija aplikacija i upravljanje postojećim sistemima, Ansible nudi izuzetnu fleksibilnost i jednostavnost. Često se ova dva alata koriste zajedno, gdje Terraform provisionira infrastrukturu, a Ansible zatim konfiguriše softver unutar te infrastrukture. Konačan izbor zavisi od prioriteta vašeg tima i kompleksnosti okruženja.